UU Satu Data Indonesia Disahkan, Negara Pegang Data Dasar
ORBITINDONESIA.COM – UU Satu Data Indonesia (UU SDI) resmi disahkan DPR pada 6 Oktober 2026, dan Data Dasar Nasional kini ditegaskan “dikuasai negara” sebagai rujukan utama kebijakan. Di atas kertas, ini menjanjikan data yang rapi untuk bansos, anggaran, dan perencanaan, tetapi di lapangan ia bisa berubah menjadi mesin kontrol jika pengawasannya rapuh.
Selama bertahun-tahun, problem klasik birokrasi Indonesia adalah data yang tidak sinkron antarinstansi dan sulit dilacak asal-usulnya. Publik kerap mendengar cerita penerima bansos yang tidak tepat sasaran, atau program yang tumpang tindih, dan akar masalahnya sering bermuara pada kualitas serta tata kelola data.
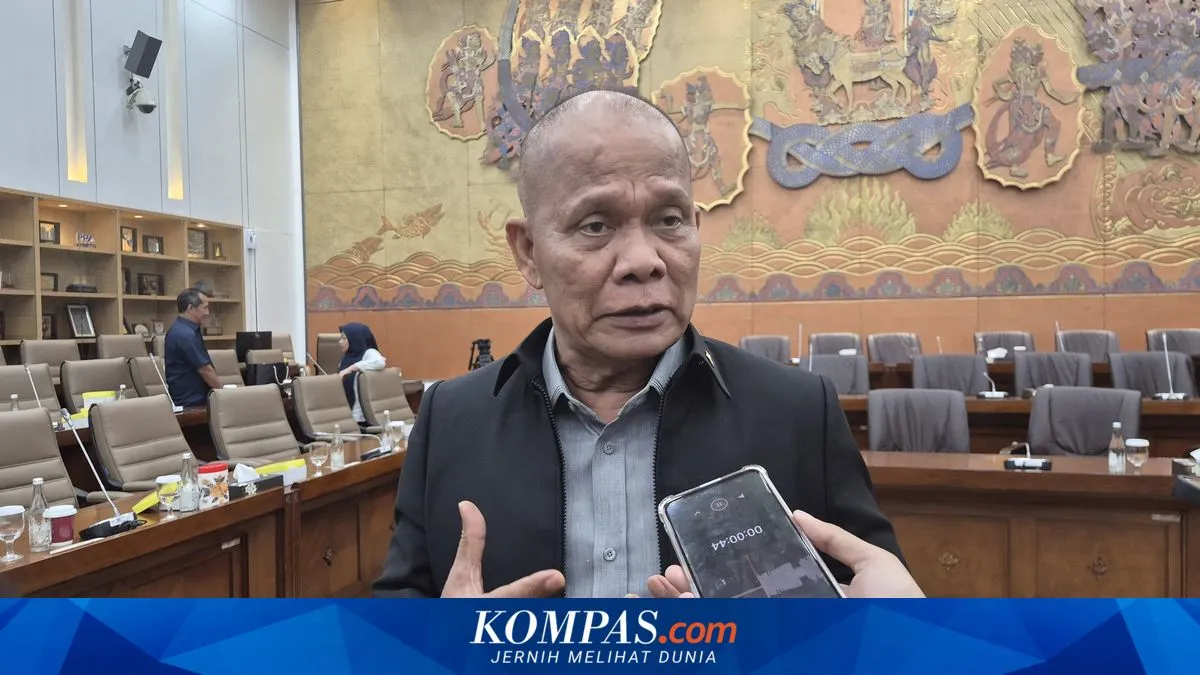
UU SDI datang dengan janji menyatukan “bahasa” data negara tanpa harus mengumpulkan semuanya di satu gudang. Ketua Panja RUU SDI Sturman Panjaitan menyebut undang-undang ini memuat 20 bab dan 141 pasal, dengan delapan materi strategis yang menjadi tulang punggungnya.
Pasal-pasal kunci UU SDI menempatkan Data Dasar Nasional sebagai rujukan pembangunan, kebijakan keuangan negara, penganggaran, hingga penyaluran bantuan sosial. UU ini juga membagi data menjadi tiga jenis, yaitu data terbuka, data terbatas, dan data tertutup, sehingga akses tidak lagi seragam untuk semua pihak.
Poin penting lain adalah pembentukan Penyelenggara Satu Data Indonesia yang bertanggung jawab kepada Presiden. Desain ini menggantikan konsep “Badan Satu Data Indonesia”, dan secara politik memperpendek rantai komando, tetapi juga memusatkan kendali koordinasi pada satu simpul.
UU SDI mewajibkan standar dan katalog data yang sama bagi seluruh produsen data, dari kementerian sampai pemerintah desa. Sturman menegaskan satu data bukan berarti satu gudang, melainkan satu standar, satu metadata, satu kode referensi, dan satu “kebenaran” meski sumbernya beragam.
Di titik ini, UU SDI sebenarnya sedang memaksa negara mengakui kenyataan era digital, yaitu data harus interoperable agar kebijakan bisa presisi. Namun interoperabilitas selalu punya harga, karena makin mudah data “berbicara”, makin besar pula potensi data “dibaca” pihak yang tidak semestinya.
UU SDI juga mengatur infrastruktur dan pengelolaan risiko, dengan penekanan pada keamanan dan kedaulatan data nasional. Setiap proses harus dapat ditelusuri dan tetap berada dalam pengawasan manusia, sebuah frasa yang penting karena otomatisasi tanpa audit sering menjadi pintu masuk kekacauan.
Ketentuan “data antarinstansi harus saling terhubung” terdengar sederhana, tetapi implementasinya rumit. Kepemilikan dan tanggung jawab tetap pada instansi produsen, sehingga koordinasi akan bergantung pada disiplin metadata, kualitas input, dan sanksi bila ada pembiaran data buruk.
Bagian keamanan dan perlindungan data memberi standar yang ditetapkan lembaga bidang keamanan siber dan persandian. Ada kewajiban melaporkan insiden keamanan data maksimal 1 x 24 jam, yang secara prinsip lebih progresif dibanding budaya lama yang sering menutup-nutupi kebocoran.
UU SDI juga membuka ruang partisipasi masyarakat untuk masukan, pelaporan dugaan penyalahgunaan, pengawasan, dan pemberian data sukarela. Ini terdengar demokratis, tetapi efektivitasnya ditentukan oleh kanal pelaporan yang mudah, perlindungan pelapor, serta tindak lanjut yang transparan.
Untuk sengketa, UU SDI mengutamakan mediasi maksimal 14 hari kerja dan dapat diperpanjang 14 hari kerja. Skema cepat ini bisa mengurangi beban pengadilan, tetapi juga berisiko menjadi “jalan damai” yang tidak memulihkan kerugian publik bila posisi tawar warga lemah.
UU Satu Data Indonesia adalah langkah besar, tetapi ia juga memperbesar konsekuensi dari kesalahan kecil. Sekali Data Dasar Nasional dijadikan rujukan tunggal, kesalahan input, bias definisi, atau manipulasi metadata dapat menjalar menjadi kebijakan yang salah sasaran dalam skala nasional.
Di sinilah frasa “dikuasai negara” perlu dibaca dengan kacamata kewargaan, bukan sekadar administrasi. Negara memang butuh data untuk melayani, tetapi warga butuh jaminan bahwa data tidak berubah menjadi alat profiling berlebihan, pengawasan, atau pembatasan akses layanan.
Pernyataan Sturman tentang “semangat bhineka tunggal ika” dalam tata kelola data terdengar ideal, tetapi idealisme harus diuji oleh mekanisme audit yang nyata. Standar yang sama tanpa audit berkala hanya akan menghasilkan keseragaman dokumen, bukan keseragaman kualitas.
Kewajiban pelaporan insiden 1 x 24 jam adalah sinyal bahwa negara belajar dari era kebocoran yang sering terlambat diakui. Namun publik tetap membutuhkan ukuran yang lebih konkret, seperti siapa penanggung jawab, apa konsekuensi administratif, dan bagaimana pemulihan bagi warga terdampak.
Partisipasi masyarakat pun tidak boleh berhenti sebagai jargon “bisa ikut mengawasi”. Jika kanal pengaduan tidak responsif atau pelapor tidak dilindungi, maka ruang partisipasi hanya akan menjadi etalase, sementara data terus mengalir tanpa kontrol sosial yang efektif.
UU SDI menawarkan janji besar: data negara yang selaras, kebijakan yang presisi, dan layanan publik yang lebih adil. Tetapi janji itu hanya hidup jika ada disiplin standar, audit independen, transparansi insiden, dan pembuktian bahwa klasifikasi data tidak dipakai untuk menutup-nutupi kesalahan.
Pada akhirnya, satu data bukan hanya proyek teknologi, melainkan proyek kepercayaan. Pertanyaannya sederhana tetapi menentukan: apakah negara akan memakai UU Satu Data Indonesia untuk melayani warga, atau warga yang perlahan dipaksa menyesuaikan diri pada data versi negara? (Orbit dari berbagai sumber, 8 Oktober 2026)