Patch Tuesday Microsoft 2026 Pecahkan Rekor 974 Celah Keamanan
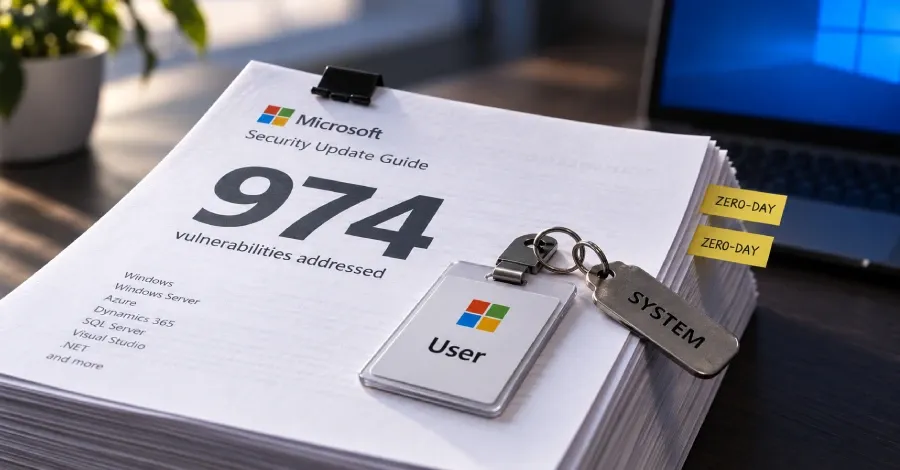
ORBITINDONESIA.COM – Patch Tuesday Microsoft September 2026 memecahkan rekor dengan 974 kerentanan ditambal, dua di antaranya sudah dieksploitasi aktif sebagai zero-day di dunia nyata. Di saat publik sibuk menghitung angka, pertanyaan yang lebih mendesak bagi organisasi adalah: mana yang paling mungkin jadi pintu masuk serangan hari ini?
Microsoft menyebut pembaruan bulan ini mencakup 723 celah di Windows, 111 di Office dan Office 2016, 62 di SQL, serta 22 di Developer Tools. Lebih dari 110 di antaranya berstatus kritis, dan tiga tipe utama—eskalasi hak akses, eksekusi kode jarak jauh, serta kebocoran informasi—mencakup hampir 90% total temuan.
Jika ditambah 25 CVE non-Microsoft yang ikut dibenahi, total kerentanan yang ditutup mencapai 999. Rekor ini datang setelah tren lonjakan: 161 celah pada Mei, 220 Juni, 663 Juli, dan 457 pada Agustus.
Jack Bicer dari Action1 menegaskan masalahnya bukan lagi “menyelesaikan daftar patch”, melainkan memilih prioritas. Ia mengingatkan ratusan pembaruan serentak memaksa tim TI memilah mana yang butuh tindakan segera dan mana yang bisa menunggu siklus normal.
Dua celah yang dieksploitasi aktif adalah CVE-2026-85880 dan CVE-2026-81963, keduanya berdampak eskalasi hak akses lokal hingga level SYSTEM dengan skor CVSS 7,8. Microsoft menjelaskan CVE-2026-85880 memungkinkan pelaku yang menjalankan kode di AppContainer berhak rendah untuk “kabur dari sandbox” tanpa interaksi pengguna tambahan.
Rapid7 menilai patch CVE-2026-81963 kemungkinan memperketat kontrol agar Windows Update Stack tidak mengikuti tautan berbahaya yang dapat menimpa komponen sistem dengan “tiruan” buatan penyerang. Volexity dan Proofpoint dikreditkan untuk pelaporan CVE-2026-85880, sedangkan bug kedua dikaitkan dengan Romain Deperne (Airbus Helicopters) dan MSTIC.
Microsoft mengakui mendeteksi upaya eksploitasi zero-day, tetapi tidak membeberkan pelaku, skala, maupun keberhasilan serangan. Kekosongan detail ini membuat organisasi harus berasumsi skenario terburuk, terutama bila endpoint belum disiplin pembaruan.
Tenable mencatat sudah ada tujuh kelemahan eskalasi hak akses di Windows Update Stack sejak 2022. Namun CVE-2026-81963 adalah zero-day pertama sekaligus yang pertama dieksploitasi di alam liar pada komponen tersebut.
Untuk CVE-2026-85880, ini adalah zero-day kedua yang “dipersenjatai” sejak CVE-2023-21674 yang ditambal Januari 2023. Artinya, jalur serangan melalui mekanisme inti Windows bukan sekadar teori, melainkan pola yang berulang.
CISA kemudian memasukkan dua celah itu ke katalog Known Exploited Vulnerabilities (KEV). Lembaga Federal Civilian Executive Branch (FCEB) diwajibkan menambal paling lambat 22 September 2026, sebuah sinyal bahwa risikonya dinilai nyata dan mendesak.
Di luar dua zero-day, daftar celah berisiko tinggi juga panjang dan menyentuh layanan yang sering terekspos internet. Contohnya Exchange Server (CVE-2026-55007, CVSS 8,1), SharePoint (CVE-2026-69465, 8,8), SQL Server (CVE-2026-65669, 9,6), serta beberapa komponen Windows server seperti RDP, DNS, DHCP, dan Shell dengan skor 9,8.
TrendAI Zero Day Initiative (ZDI) menyebut Microsoft sudah menambal 2.760 celah keamanan sepanjang tahun ini. Angka itu menguatkan dugaan bahwa penemuan kerentanan berbantuan AI tidak akan melambat dalam waktu dekat.
Satnam Narang dari Tenable menyebut rilis September ini “titik balik” karena hampir 1.000 CVE ditambal (964), rekor baru 2026. Ia menambahkan lonjakan ini hampir 70% di atas rekor sebelumnya 569 pada Juli, dan total 2026 sudah melampaui 2.600, lebih dari dua kali lipat tahun 2020 yang memegang rekor 1.245.
Namun Narang juga menekankan paradoks penting: banyaknya patch tidak otomatis berarti semua organisasi terdampak besar. Kuncinya adalah memetakan kerentanan yang benar-benar relevan, dapat dijangkau, dan bisa dieksploitasi dari internet, lalu memprioritaskan perbaikan berdasarkan konteks risiko.
Patch Tuesday Microsoft kali ini memperlihatkan dua realitas yang bertabrakan: transparansi perbaikan yang masif, dan kebingungan operasional di lapangan. Ketika angka mendekati 1.000, “kepatuhan patch” berubah dari tugas rutin menjadi manajemen krisis yang berulang.
Tyler Reguly dari Fortra menyindir bahwa selama vendor masih “mengejar ketertinggalan” menambal, angka sudah kehilangan makna. Ia juga menegaskan ini bukan masalah Microsoft semata, karena vendor besar lain seperti Oracle mengalami pola serupa saat mereka lebih proaktif.
Di sisi lain, ledakan CVE dapat dibaca sebagai kabar baik: permukaan serangan dipersempit sebelum penyerang menemukan dan memanfaatkannya. Tetapi optimisme ini hanya berlaku jika organisasi punya inventaris aset yang rapi, segmentasi jaringan yang masuk akal, serta kemampuan menambal tanpa menghentikan bisnis.
Dua zero-day eskalasi hak akses mengingatkan bahwa serangan modern sering dimulai dari pijakan kecil. Begitu penyerang mendapat akses awal, kenaikan hak akses ke SYSTEM dapat mengubah insiden lokal menjadi pengambilalihan penuh.
Dalam konteks itu, prioritas seharusnya tidak berhenti pada “berapa banyak patch dipasang”, melainkan “seberapa cepat risiko paling berbahaya ditutup”. Patch management perlu diperlakukan seperti intelijen operasional: berbasis paparan, bukan sekadar daftar.
Rekor Patch Tuesday Microsoft September 2026 menegaskan bahwa era kerentanan berskala industri sudah tiba, apalagi dengan percepatan temuan berbantuan AI. CISA memasukkan dua zero-day ke KEV adalah peringatan bahwa beberapa celah bukan untuk “nanti”, melainkan untuk “sekarang”.
Di tengah hampir seribu perbaikan, organisasi yang bertahan bukan yang paling cepat menambal semuanya, melainkan yang paling cerdas memilih prioritas dan menutup jalur serangan utama. Jika angka CVE terus naik, pertanyaan reflektifnya sederhana: apakah kita masih mengelola keamanan, atau hanya mengejar daftar yang tak pernah habis?
(Orbit dari berbagai sumber, 12 September 2026)