Google Chrome Perangi ClickFix, Apple Safari Blok Pelacakan Email
ORBITINDONESIA.COM – Google Chrome merilis perlindungan baru untuk menangkal ClickFix, modus penipuan yang membuat pengguna menyalin dan menempel perintah berbahaya ke Windows Run atau Mac Terminal. Di saat yang sama, Apple menutup celah pelacakan di Safari dan WebKit dengan memblokir praktik “identity resolution” yang mengubah email menjadi ID pelacak permanen. (Orbit dari berbagai sumber, 25 Oktober 2026)
ClickFix adalah teknik rekayasa sosial yang memindahkan “momen berbahaya” dari browser ke terminal, sehingga kontrol unduhan tradisional sering tak berdaya. Korban biasanya diarahkan dari situs sah yang telah disusupi atau iklan berbahaya menuju halaman phishing yang menampilkan verifikasi Cloudflare palsu atau Google reCAPTCHA palsu. (Orbit dari berbagai sumber, 25 Oktober 2026)
Di halaman itu, pengguna diberi instruksi seolah sedang memperbaiki masalah umum, lalu diminta menempelkan perintah tertentu. Begitu tombol Enter ditekan, rantai infeksi bertahap dapat memasang malware seperti pencuri informasi atau remote access trojan. (Orbit dari berbagai sumber, 25 Oktober 2026)
Perintah berbahaya ini kerap memanfaatkan “living-off-the-land tools” seperti PowerShell atau cmd.exe agar tampak sebagai aktivitas normal. Pola ini membuat serangan terlihat seperti troubleshooting, bukan aksi kriminal, sehingga menipu kewaspadaan pengguna. (Orbit dari berbagai sumber, 25 Oktober 2026)
Google menyatakan perlindungan baru aktif ketika pengguna menyalakan Enhanced Protection di Chrome, yakni mode dengan pertahanan lebih ketat. Intinya, Chrome kini mendeteksi ketika pengguna “tertipu” untuk menyalin perintah mencurigakan yang berpotensi merupakan skrip ClickFix. (Orbit dari berbagai sumber, 25 Oktober 2026)
Jika pengguna menyalin skrip yang diduga ClickFix, muatan clipboard akan “dibersihkan” dari informasi pribadi lalu dikirim ke Safe Browsing untuk dianalisis. Bila sistem menilai perintah itu berbahaya, Chrome menampilkan peringatan agar serangan dihentikan sebelum perintah dijalankan. (Orbit dari berbagai sumber, 25 Oktober 2026)
Pernyataan Google menyorot celah utama ClickFix: “Dengan memindahkan proses unduh keluar dari browser dan masuk ke terminal, penyerang sepenuhnya menghindari perlindungan unduhan Chrome dan Safe Browsing yang ada.” Ini menggeser pertahanan dari sekadar memblokir file ke upaya mencegah eksekusi perintah. (Orbit dari berbagai sumber, 25 Oktober 2026)
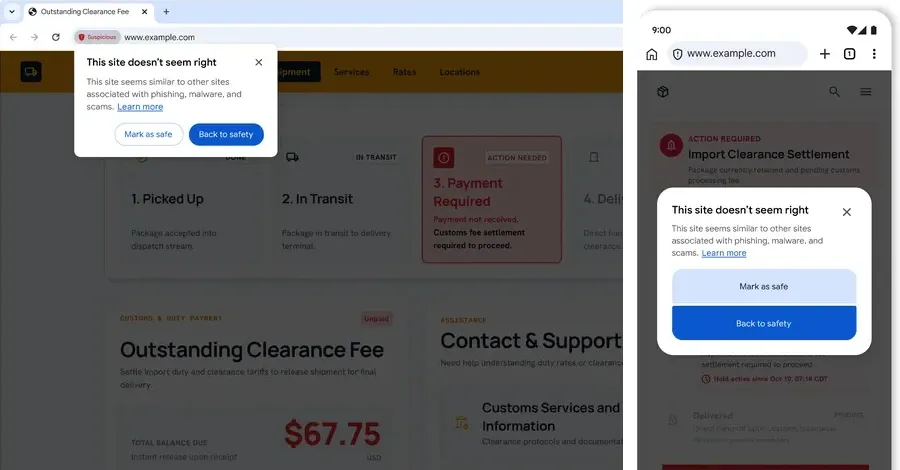
Google juga memperkenalkan taksonomi peringatan situs Safe Browsing, yakni kategori “Suspicious” dan “Dangerous” yang lebih tegas. “Suspicious” menandai pola menipu yang lazim pada situs jahat, sedangkan “Dangerous” merujuk situs yang sudah diketahui berbahaya dan berisiko tinggi merugikan pengguna. (Orbit dari berbagai sumber, 25 Oktober 2026)
Di sisi lain, Chrome memperluas pendekatan berbasis LLM on-device untuk menandai penipuan dukungan teknis, antivirus palsu, hingga penipuan pembaruan browser. Google menyebut model ini menilai konten halaman untuk membaca indikator seperti merek yang ditiru, niat halaman, serta skor kemungkinan penipuan. (Orbit dari berbagai sumber, 25 Oktober 2026)
Klaim privasi juga ditekankan: Chrome meminimalkan data yang dibagikan dengan server dengan hanya menganalisis teks saat indikator penipuan sudah “high-confidence”. Ketika konten dikirim dari perangkat, pemrosesannya bersifat sementara dan “tidak pernah dicatat, disimpan, atau dipakai melatih model”. (Orbit dari berbagai sumber, 25 Oktober 2026)
Langkah lain datang dari iklan, yakni Financial Services Verification di AS dan Kanada untuk memvalidasi kredensial pengiklan jasa keuangan. Program ini bertujuan memastikan iklan berasal dari penyedia keuangan resmi dan menekan peniruan merek yang sering menjadi pintu masuk penipuan. (Orbit dari berbagai sumber, 25 Oktober 2026)
Google menyebut kebijakan ini sudah berlaku di banyak pasar global, termasuk Indonesia, Australia, Brasil, India, Malaysia, Selandia Baru, Türkiye, dan sejumlah negara Eropa. Di AS, Google bekerja dengan American Bankers Association untuk memverifikasi bank lewat registry khusus, sementara di Kanada berkoordinasi dengan Canadian Bankers Association. (Orbit dari berbagai sumber, 25 Oktober 2026)
Sementara itu, Apple mengumumkan perlindungan privasi baru di Safari dan WebKit yang memblokir “identity resolution”. Praktik ini mengubah alamat email menjadi pengenal pelacakan persisten, dan perlindungan tersebut tersedia di iOS, iPadOS, macOS, serta visionOS 27. (Orbit dari berbagai sumber, 25 Oktober 2026)
Menurut tim WebKit Apple, pihak ketiga dapat “secara tak terlihat” mengumpulkan email saat pengguna login atau berlangganan newsletter. Email dikirim ke server pihak ketiga, lalu diubah menjadi tracking ID buram yang tertaut permanen ke email dan dikirim kembali ke halaman web. (Orbit dari berbagai sumber, 25 Oktober 2026)
Apple menekankan dampaknya: tracking ID disimpan di situs dan dapat dipakai untuk memprofilkan penjelajahan atau menarget iklan lintas situs. Logout atau berhenti berlangganan tidak menghapus ID itu maupun email yang tersimpan pada pihak ketiga. (Orbit dari berbagai sumber, 25 Oktober 2026)
Lebih jauh, Apple menyebut pihak ketiga bisa memperkaya “identity graph” dari email menuju nama, alamat rumah, nomor telepon, hingga alamat IP. Untuk mencegah pelacakan lintas situs, Safari memblokir akses jaringan ke infrastruktur identity resolution yang tertanam di halaman, dan pemblokiran dilakukan pada level domain. (Orbit dari berbagai sumber, 25 Oktober 2026)
Apple menutup dengan kritik tajam terhadap industri pelacakan: memblokir cookie lintas situs saja tidak cukup di “era pasca-cookie”. Pernyataan ini menegaskan perlombaan senjata yang bergeser dari cookie ke teknik identitas yang lebih tahan banting. (Orbit dari berbagai sumber, 25 Oktober 2026)
Ada ironi yang pahit dalam ClickFix: ini bukan peretasan yang canggih, melainkan persuasi yang rapi. Serangan menjadi efektif karena ia membajak naluri pengguna untuk “memperbaiki masalah”, lalu memaksa korban membuka pintu sendiri. (Orbit dari berbagai sumber, 25 Oktober 2026)
Perlindungan clipboard Chrome adalah pengakuan bahwa titik rawan kini berada pada perilaku, bukan hanya file unduhan. Namun, pendekatan ini juga mengisyaratkan masa depan keamanan browser yang semakin “mengawasi” konteks tindakan pengguna, dan itu menuntut transparansi serta kontrol yang jelas. (Orbit dari berbagai sumber, 25 Oktober 2026)
Di ranah privasi, langkah Apple memblokir identity resolution memperlihatkan bagaimana data paling sederhana, yakni email, bisa berubah menjadi kunci pelacakan seumur hidup. Ketika email menjadi ID lintas situs, pengguna kehilangan kemampuan untuk “memulai ulang” privasi hanya dengan logout. (Orbit dari berbagai sumber, 25 Oktober 2026)
Dua kabar ini bertemu pada satu kesimpulan: web modern tidak lagi hanya soal konten, melainkan soal infrastruktur manipulasi. Jika browser harus memakai LLM untuk membedakan halaman asli dan palsu, berarti ekosistem sudah terlalu bising oleh tipu daya yang meniru legitimasi. (Orbit dari berbagai sumber, 25 Oktober 2026)
Verifikasi iklan jasa keuangan juga penting, tetapi ia hanya mengurangi risiko pada satu sektor yang paling sering ditiru. Tantangan besarnya adalah konsistensi penegakan lintas kategori iklan, karena penipu selalu mencari celah termurah untuk membeli perhatian. (Orbit dari berbagai sumber, 25 Oktober 2026)
Google dan Apple sedang memperkuat pagar, tetapi penipu terus mencari pintu samping melalui kebiasaan manusia dan identitas digital. Dari ClickFix hingga identity resolution, kita melihat pola yang sama: serangan paling efektif adalah yang membuat korban merasa aman. (Orbit dari berbagai sumber, 25 Oktober 2026)
Pertanyaannya kini bukan hanya “seberapa aman browser”, melainkan “seberapa cepat kita belajar menolak instruksi yang terasa mendesak dan terlalu mudah”. Jika web adalah ruang publik, maka kewaspadaan pengguna dan akuntabilitas platform harus berjalan beriringan, bukan saling menggantikan. (Orbit dari berbagai sumber, 25 Oktober 2026)